
Negli ultimi giorni il mondo della sicurezza informatica parla di PHP2Shell: due falle critiche scoperte nel cuore di PHP, il linguaggio con cui funziona la maggior parte dei siti web e dei software gestionali via browser. Detto in parole semplici: se il tuo sito o il tuo software web gira su PHP e non è stato aggiornato, qualcuno potrebbe prenderne il controllo.
Non serve essere esperti per capire il problema e, soprattutto, per risolverlo. Ti spieghiamo cos'è, perché riguarda anche la tua azienda e cosa può fare CYBER4YOU per te.
Cos'è PHP2Shell, spiegato semplice
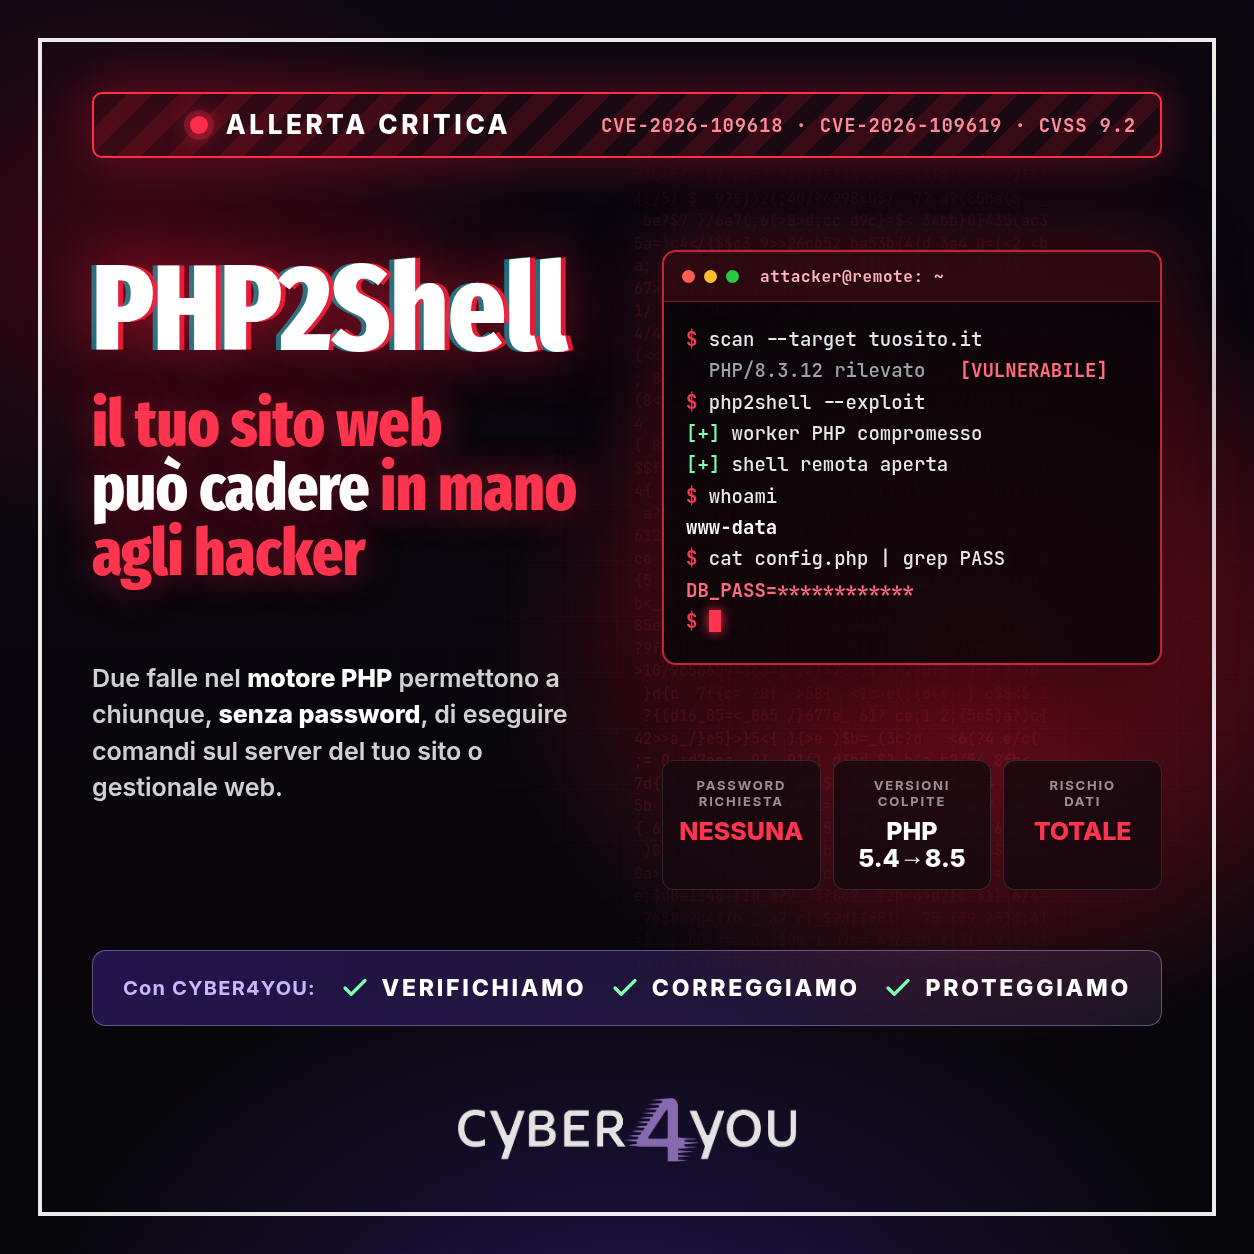
Immagina PHP come il motore che fa funzionare il tuo sito: ogni volta che un cliente apre una pagina, compila un modulo o accede all'area riservata, è PHP che lavora dietro le quinte.
PHP2Shell è il nome dato a due difetti in questo motore (identificati come CVE-2026-109618 e CVE-2026-109619, con un punteggio di gravità di 9.2 su 10). Sfruttandoli, un malintenzionato può inviare al server delle richieste costruite ad arte e riuscire a:
- eseguire comandi sul server, come se fosse seduto alla tua tastiera: da qui il nome "PHP to shell", cioè da PHP al pieno controllo della macchina;
- leggere la memoria del server, dove possono trovarsi password, chiavi di accesso e dati dei tuoi clienti.
Il punto più preoccupante: non serve alcuna password. L'attacco può partire da chiunque su internet.
Il tuo sito o software web è a rischio?
Molto probabilmente sì, se rientri in uno di questi casi:
- il tuo sito è realizzato con WordPress, Joomla, Drupal, PrestaShop o un altro CMS basato su PHP;
- usi un gestionale, CRM, e-commerce o portale web sviluppato in PHP;
- il server usa una versione di PHP compresa tra la 5.4 e la 8.5 non ancora aggiornata.
Le falle sono nel motore PHP, non nel tuo sito: quindi anche un sito costruito benissimo è esposto se gira su una versione vulnerabile. E i numeri non sono rassicuranti: secondo le analisi pubblicate nei giorni successivi alla scoperta, la grande maggioranza delle installazioni PHP gira ancora su versioni non aggiornate o non più supportate.
Cosa può succedere se un hacker lo sfrutta
Una volta dentro il server, le conseguenze per un'azienda possono essere pesanti:
- furto di dati di clienti, ordini, fatture e credenziali, con obblighi di notifica al Garante previsti dal GDPR;
- sito modificato o oscurato, pagine truffa o malware nascosti che colpiscono i tuoi visitatori;
- ransomware: il server diventa la porta d'ingresso per bloccare i sistemi e chiedere un riscatto;
- danni d'immagine e fermo dell'attività online, spesso per giorni.
Sono già stati segnalati tentativi di attacco contro queste falle e in rete circolano codici dimostrativi. Non è un rischio teorico: è il momento di muoversi.
Come si risolve
La buona notizia è che la correzione esiste. Gli sviluppatori di PHP hanno rilasciato versioni aggiornate che chiudono entrambe le falle:
| Versione PHP in uso | Aggiornare almeno a |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1 o precedenti | versione supportata o pacchetto corretto del fornitore |
Attenzione però: "aggiornare PHP" non è sempre un clic. Su versioni vecchie l'aggiornamento può rompere il sito o il gestionale, gli hosting condivisi non sempre lo fanno in automatico e le soluzioni temporanee (modifiche alla configurazione) riducono il rischio ma non lo eliminano. Serve qualcuno che sappia cosa toccare.
Come ti aiuta CYBER4YOU: verifichiamo, poi sistemiamo
1. Verifica
Con un check-up delle vulnerabilità controlliamo i tuoi siti, i software web e i server: versione di PHP, configurazione, esposizione su internet. Ti consegniamo un quadro chiaro di cosa è a rischio e con quale priorità.
2. Messa in sicurezza
Aggiorniamo PHP e i componenti collegati, verificando che sito e gestionale continuino a funzionare. Dove l'aggiornamento immediato non è possibile, applichiamo le mitigazioni temporanee e pianifichiamo la migrazione.
3. Controllo nel tempo
PHP2Shell non sarà l'ultima falla. Con il SOC H24 e un servizio di vulnerability e patch management i tuoi sistemi restano monitorati e aggiornati, così la prossima volta sei protetto prima che diventi una notizia.
Fonti: avvisi di sicurezza del progetto PHP e analisi pubblicate da Qualys, watchTowr e The Hacker News (ottobre 2026). Le informazioni sono aggiornate alla data di pubblicazione.
Vuoi proteggere la tua azienda dalle minacce cyber?