
Dalle frodi online ai furti di dati sensibili, le minacce nei confronti della PMI sono in costante evoluzione e spesso diventano molto sofisticate. Tra gli strumenti più efficaci per proteggere il sistema informatico e la rete internet di un’impresa esiste il penetration test per aziende, o semplicemente “pentest”.
Sai cos’è un penetration test? Sai che questo strumento può aiutare i decision-maker e i responsabili aziendali a tutelare la propria attività?
Cos’è un penetration test?
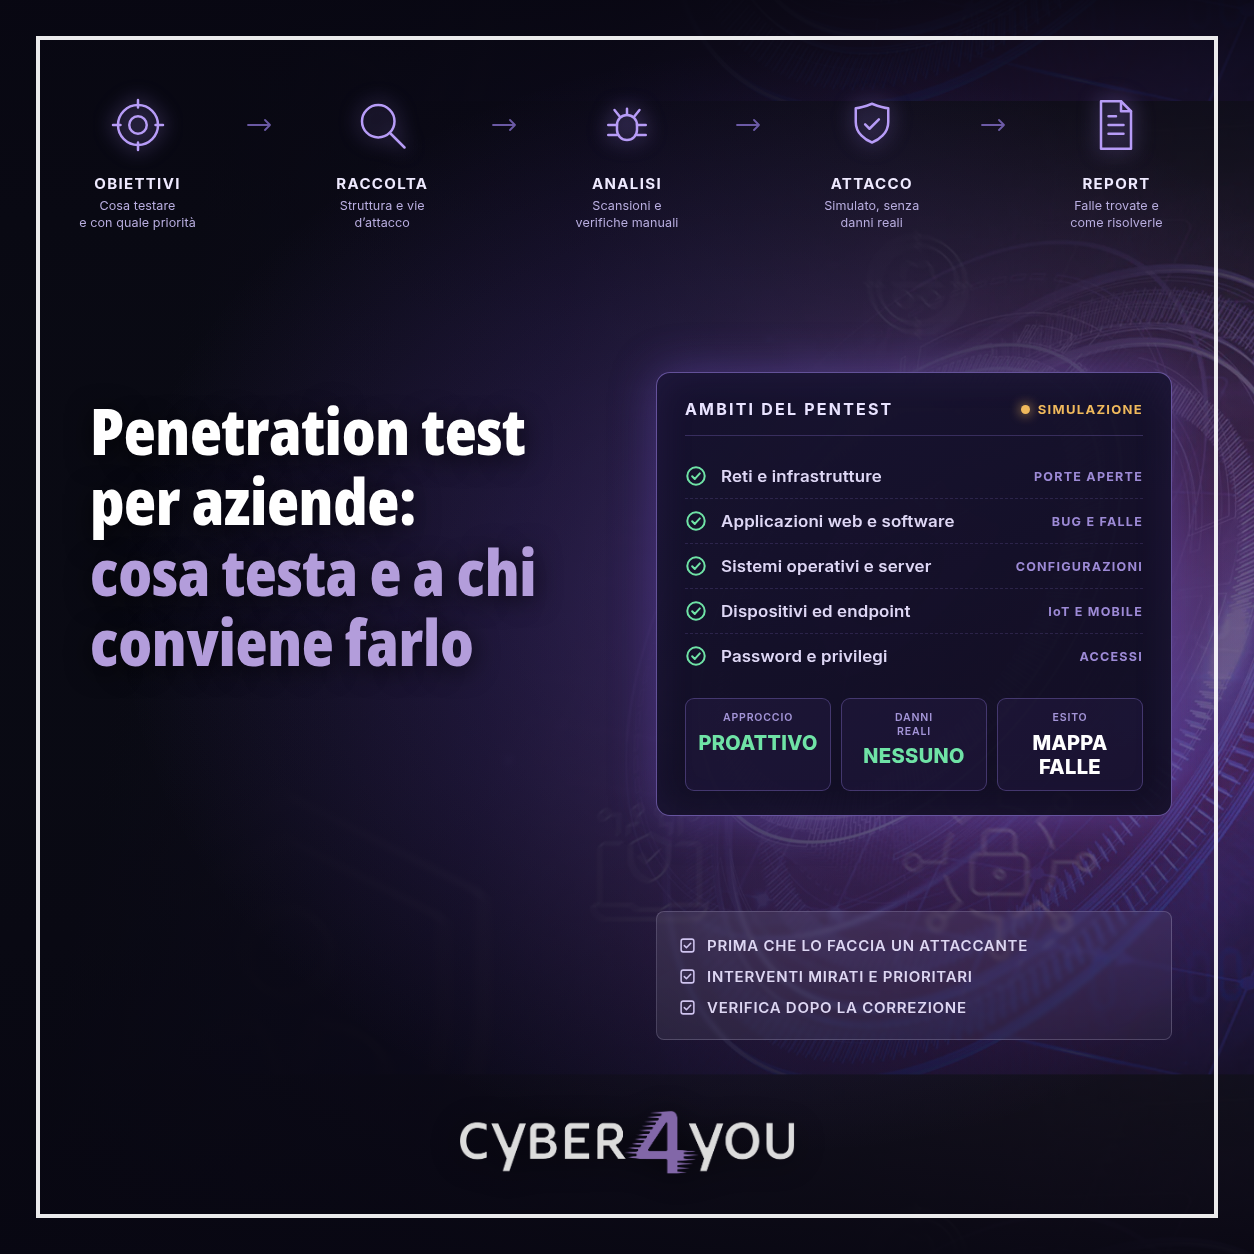
Il penetration test per aziende, o pentest, è un test di sicurezza, effettuato preferibilmente nell’ambito di una strategia di Vulnerability Assessment, che ha il compito di simulare un attacco informatico contro i sistemi informativi e le reti di un’azienda. L’obiettivo è duplice:
- Individuazione delle vulnerabilità: per prima cosa si possono individuare le vulnerabilità, cioè i punti deboli che un malintenzionato potrebbe sfruttare per penetrare nei sistemi aziendali.
- Capire “quanto” si è vulnerabili: in secondo luogo, avendo conoscenza precedente delle vulnerabilità (ad esempio apprese con la Vulnerability Assessment), si possono “stressare” maggiormente quei punti per capire quanto siano vulnerabili, cioè quanto è facile (o difficile) entrare dall’esterno in un sistema informativo aziendale.
Il pentest diventa come una simulazione dell’azione di un hacker che opera dall’esterno: un team di esperti tenta di penetrare nei sistemi aziendali usando tecniche simili a quelle di un attaccante reale. Se gli esperti di pentest riescono a superare le difese, lo fanno per porre in evidenza i punti critici, in modo tale che l’azienda possa predisporre uno scenario in maggior sicurezza, prima che un vero criminale effettui altri tentativi.
Cosa testa un penetration test?
Un pentest può coprire vari aspetti della sicurezza informatica di un’azienda e generalmente si concentra su diversi aspetti.
- Reti e infrastrutture di rete: sottoposte a penetration test per aziende, il risultato mostra se la rete aziendale è esposta a rischi. Si evidenziano eventuali “porte aperte”, configurazioni errate o sistemi non aggiornati che potrebbero consentire l’accesso non autorizzato.
- Applicazioni web e software: si analizzano i siti web, le app e i servizi online per scoprire vulnerabilità e bug che permettono di manipolare o rubare dati.
- Sistemi operativi e server: in questo caso il penetration test per aziende controlla se i sistemi sono aggiornati e configurati correttamente e se ci sono falle di sicurezza note.
- Dispositivi e endpoint: si verifica la sicurezza di computer, tablet, smartphone, IoT (internet delle cose) e altri dispositivi elettronici collegati alla rete.
- Gestione delle password e accessi: grazie al pentest applicato, si analizzano le credenziali di accesso, i privilegi degli utenti e le politiche di autenticazione.
L’obiettivo è scoprire tutte le potenziali falle prima che un attaccante reale possa sfruttarle.
Perché è importante fare un penetration test per aziende?
Bisogna partire da un presupposto chiaro: avere un firewall e un antivirus aggiornato non è più sufficiente. Se hai comunque questi strumenti di difesa sicuramente è cosa positiva, ma non potrai definirti protetto contro gli attacchi hacker. Questo perché quelli più sofisticati possono facilmente superare le difese tradizionali. Un pentest permette di scoprire le vulnerabilità nascoste, spesso ignorate dai sistemi automatici di sicurezza.
Inoltre, il pentest aiuta a prevenire eventuali accessi indesiderati, proteggere i dati sensibili, valutare l’efficacia delle misure di sicurezza, capire come e dove intervenire per migliorare la sicurezza informatica.
A chi conviene fare un penetration test per aziende?
In teoria, ogni azienda che gestisce dati o sistemi digitali dovrebbe considerare un pentest. Tuttavia, ci sono situazioni in cui questa attività è particolarmente consigliata come ad esempio si verifica nelle aziende che trattano molte informazioni sensibili come istituti di credito, finanziarie, assicurazioni, enti e aziende pubbliche, imprese che operano nel mondo sanitario, ecc.
Lo stesso vale per chi ha già subito attacchi e violazioni, per chi sviluppa software in generale, per aziende con strutture anche complesse che magari possono nascondere delle falle nei loro sistemi.
Soprattutto per loro il pentest si configura come strumento di prevenzione e verifica che ogni azienda dovrebbe considerare parte integrante della propria strategia di sicurezza e di Vulnerability Assessment.
Il pentest: strumento complesso oppure investimento strategico?
Molti decision-maker, specialmente quelli non esperti di tecnologia, possono pensare che il penetration test sia un costo inutile o uno strumento troppo tecnico. In realtà, si tratta di un investimento strategico, che può salvare l’azienda da danni molto più costosi e gravi. Il penetration test per aziende è un modo per aver conferma che tutto rispetti quanto stabilito in fase di sicurezza aziendale e identificare la presenza di eventuali punti deboli.
Infatti, il risultato di un pentest fornisce una mappa dettagliata delle vulnerabilità, consentendo di pianificare interventi mirati e prioritari. Questo approccio preventivo è molto più efficace e meno costoso rispetto a dover riparare i danni causati da un attacco riuscito.
Come si svolge un penetration test?
- Definizione degli obiettivi: si stabilisce cosa testare, quali sistemi, quali applicazioni e quali dati sono prioritari per l’analisi.
- Raccolta di informazioni: si cerca di capire come sono strutturati i sistemi informativi dell’azienda oggetto del test e quali sono le potenziali vie d’attacco.
- Analisi delle vulnerabilità: si identificano i punti deboli attraverso scansioni automatiche e verifiche manuali.
- Sfruttamento delle vulnerabilità: è la vera e propria fase principale del penetration test, in cui si tenta di penetrare nei sistemi informatici aziendali sfruttando le falle trovate, senza causare danni reali, ma solamente a fini dimostrativi e conoscitivi.
- Reporting: viene redatto un rapporto dettagliato con le vulnerabilità trovate, le tecniche usate e le indicazioni per risolverle.
- Correzione e follow-up: l’azienda interviene per mettere in sicurezza i sistemi, e si può ripetere il test per verificare l’efficacia delle misure adottate.
Perché dovresti considerare il pentest anche nella tua azienda?
Le minacce informatiche sono sempre più sofisticate e spesso invisibili agli occhi di chi non ha competenze specifiche. Il penetration test rappresenta uno strumento fondamentale per anticipare e prevenire attacchi, individuando in modo semplice e chiaro le vulnerabilità dei sistemi aziendali.
Per i decision-maker, investire in un pentest significa adottare un approccio proattivo alla sicurezza informatica aziendale, proteggere i dati e la reputazione dell’azienda e rispettare le normative di legge. È un’azione di prevenzione che può fare la differenza tra un attacco riuscito e un’azienda sicura, dinamica e preparata.
Oggi i rischi informatici sono all’ordine del giorno, e dovresti proteggere sempre la tua attività imprenditoriale. Valuta seriamente l’opportunità di effettuare un penetration test per rafforzare poi le tue difese, a tutela non solo tua e dei tuoi dipendenti, ma anche di clienti, fornitori, stakeholders.
Cyber4you si occupa professionalmente di fornire alle imprese questo servizio, svolgendo penetration test per aziende in maniera dettagliata, sicura e affidabile.
Contattaci per ricevere delle informazioni su come rendere più sicura la tua azienda.
Vuoi proteggere la tua azienda dalle minacce cyber?