
Con la digitalizzazione sempre più spinta, è innegabile che la sicurezza informatica assume grande valenza, rappresentando un aspetto ormai dominante e quotidiano per le piccole imprese. Uno dei principali obiettivi di un’azienda moderna dovrebbe essere la protezione dei dati, la difesa da attacchi esterni e, appunto, la cybersecurity.
Ma è possibile per le PMI garantire una difesa efficace senza dover destinare somme ingenti? La risposta più logica arriva dall’esterno, ovvero dall’esternalizzazione del servizio. Infatti è possibile beneficiare del supporto fornito da esperti esterni senza sacrificare controllo, trasparenza e responsabilità.
Come esternalizzare la sicurezza informatica per piccole imprese? Che risorse destinare alla sicurezza informatica aziendale? Cerchiamo di capire meglio alcuni aspetti.
I benefici del servizio di sicurezza gestito: tanti vantaggi
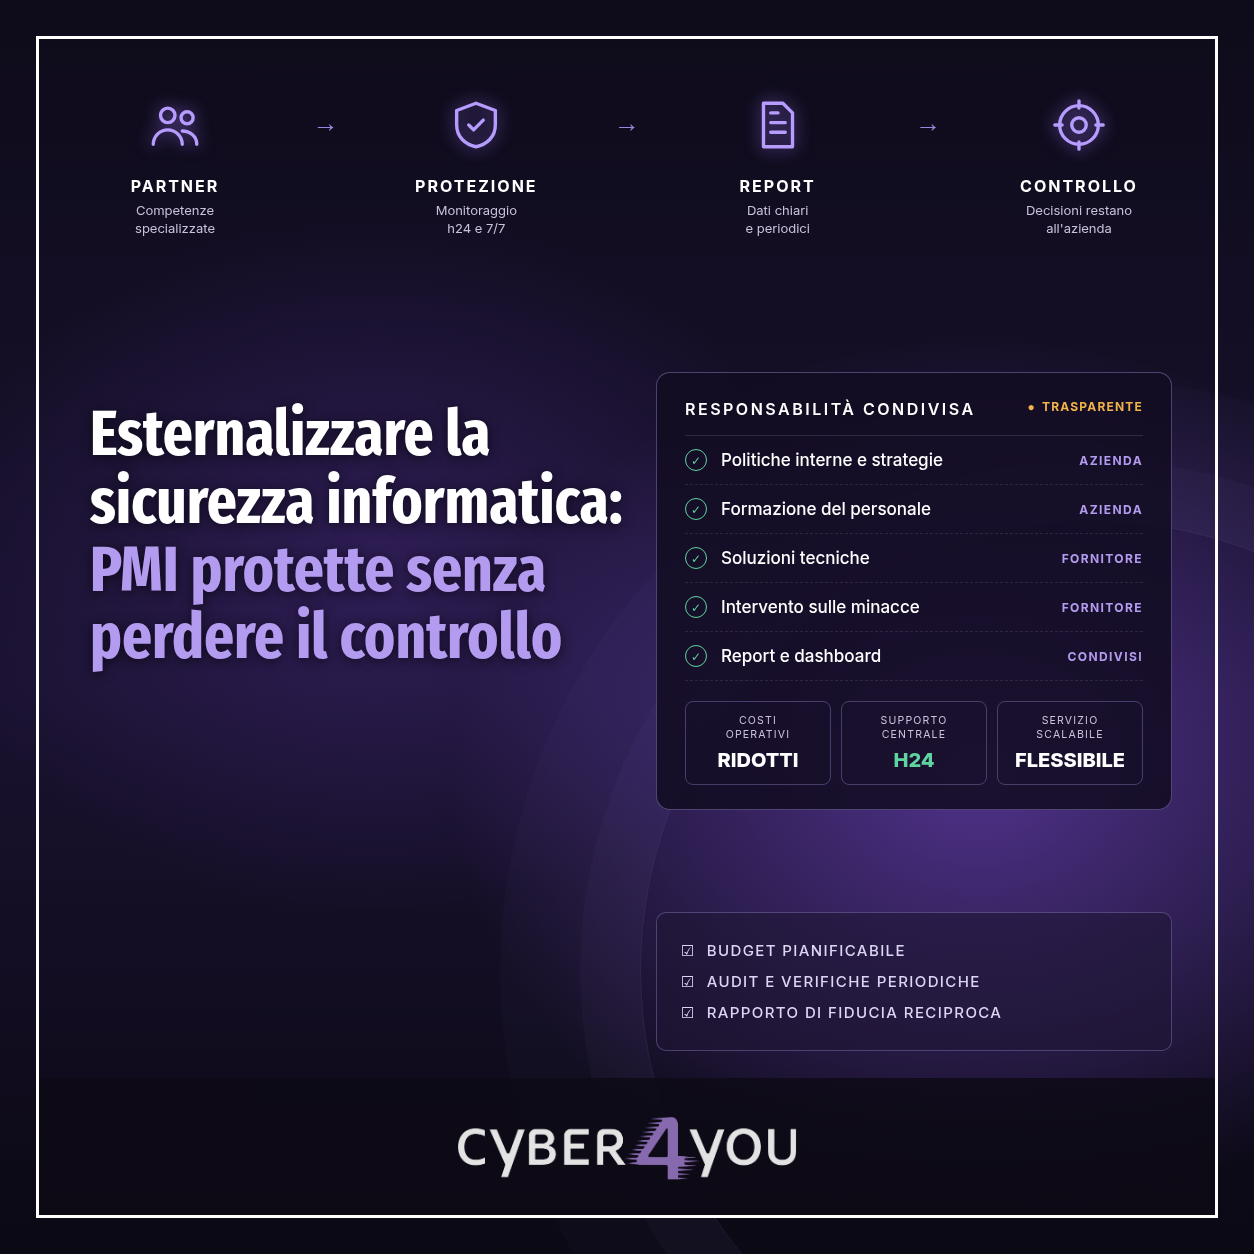
Se non sai come esternalizzare la sicurezza informatica per piccole imprese, coinvolgere un fornitore terzo, ma specializzato, potrebbe essere la scelta più logica, vantaggiosa e intelligente.
L’impresa avrebbe accesso alle competenze tecniche avanzate tipiche del personale esperto a cui si rivolge. Inoltre beneficerebbe di una tecnologia nuova, aggiornata e disponibile.
Affidare la sicurezza a esperti esterni all’azienda permette di ridurre i costi operativi e quindi impiegare meglio le risorse. In questo modo le PMI possono optare per un sistema di controllo esternalizzato che offra servizi scalabili e flessibili sulla base delle proprie esigenze. Questo approccio permette di pianificare meglio il budget, evitando spese impreviste e investimenti poco remunerativi.
Altro aspetto da non sottovalutare è la diminuzione del fattore di rischio, dettata dall’applicazione di metodologie in grado di gestirlo e da pratiche conformi alle più recenti normative vigenti. Un team esterno incaricato di occuparsi della sicurezza informatica di un’impresa ha il dovere di svolgere attività di audit e verifiche periodiche, a tutela dell’azienda.
Trasparenza e report: il valore della comunicazione
Le piccole imprese devono avere una visione limpida e trasparente del livello della propria sicurezza, delle attività svolte dal fornitore del servizio e delle eventuali minacce rilevate. Questa premessa prevede, inevitabilmente, un rapporto biunivoco tra le parti: il committente, ossia l’azienda, e il fornitore di servizi. Per questo motivo, i servizi di sicurezza gestiti dovrebbero prevedere la redazione di report dettagliati e di feedback di monitoraggio accessibili in tempo reale per informare l’azienda sullo stato dell’arte della sicurezza informatica. Non va dimenticato che una buona pratica su come esternalizzare la sicurezza informatica per le piccole imprese è pretendere totale trasparenza da parte del fornitore del servizio.
I report periodici, che possono essere quotidiani, settimanali, mensili o con altro intervallo temporale stabilito, forniscono dati sugli incidenti di sicurezza e indicano le vulnerabilità individuate. Diventa importantissimo, per chi fornisce il servizio, capire gli interventi effettuati e le misure preventive adottate, per stabilire eventuali accorgimenti in caso di attacchi. Questa comunicazione, che deve avvenire in assoluta trasparenza anche da parte dell’impresa, permette di comprendere l’efficacia delle strategie di difesa e di prendere decisioni informate.
Come si evince, questo principio di trasparenza reciproca incentiva lo sviluppo di un rapporto di fiducia tra il cliente e il fornitore di servizi.
La responsabilità condivisa
Come già accennato, esternalizzare la sicurezza informatica per piccole imprese non significa perdere il controllo della rete aziendale. Si tratta, invece, di un modello di responsabilità condivisa tra l’azienda e il fornitore di servizi. Se da un lato la piccola impresa mantiene la responsabilità di definire le politiche interne, le strategie, di formare il personale e di garantire il pieno rispetto delle procedure, dall’altro chi si occupa della fornitura ha il compito di proporre soluzioni tecniche, mantenere il controllo dei sistemi e intervenire tempestivamente in caso di minacce rilevate.
Il principio di trasparenza prevede, quindi, la definizione chiara dei ruoli e delle responsabilità fra le parti, seguendo un approccio che consente all’impresa di mantenere il controllo decisionale e strategico, e al soggetto esterno di offrire al cliente la propria esperienza in materia scegliendo le soluzioni migliori.
Inoltre, un rapporto di collaborazione basato sulla trasparenza aiuta l’azienda a sviluppare una cultura della sicurezza interna in grado di rendere i dipendenti più consapevoli delle best practice e delle politiche di protezione dei dati.
Come scegliere il servizio di sicurezza giusto
Se ancora non si sa come esternalizzare la sicurezza informatica per piccole imprese, conviene affidarsi ad alcuni parametri che aiutano l’imprenditore a prendere la decisione migliore sul fornitore esterno del servizio. Va da sé che Cyber4you si propone al mercato come l’azienda partner ideale per assumere il servizio e farsi carico della gestione della sicurezza informatica.
- Trasparenza e comunicazione: verificare che il fornitore offra report chiari, sia disposto all’ascolto, abbia una dashboard accessibile e metta a disposizione un canale di comunicazione diretto con il team di supporto preposto.
- Personalizzazione: il servizio deve essere adattabile alle specifiche esigenze dell’impresa, considerando il settore, la dimensione e i sistemi utilizzati. Non serve dunque ricevere un preventivo per qualcosa di standard quando ci sono delle richieste precise.
- Reputazione e certificazioni: dare uno sguardo alle referenze e alle certificazioni ottenute dal potenziale partner esterno in ambito sicurezza informatica è sempre molto utile e indicativo.
- Supporto e formazione: la presenza di una centrale operativa attiva ogni giorno e h24 è determinante per la scelta, come pure l’assistenza in fase formativa.
- Flessibilità: avere una soluzione scalabile e flessibile significa disporre di un “prodotto” aggiornabile che si modifica seguendo il percorso evolutivo dell’azienda, adeguandosi alle nuove esigenze.
Conclusione
Esternalizzare la sicurezza informatica per le piccole imprese è una soluzione strategica in grado di proteggere i propri asset digitali senza perdere il controllo, garantendo trasparenza e responsabilità.
I servizi gestiti dall’esterno permettono di disporre sempre di competenze aggiornate e specializzate, abbattono i costi e incrementano la capacità di risposta alle minacce. La scelta di un partner affidabile consente un rapporto reciproco basato sulla trasparenza, in grado di offrire report dettagliati a favore di una collaborazione condivisa e consapevole.
Se vuoi scoprire come possiamo aiutarti con la tua strategia di sicurezza e conoscere meglio i nostri servizi, contattaci subito.
Vuoi proteggere la tua azienda dalle minacce cyber?